Für jede Einrichtung, die dem Active Directory beitritt, wird eine eigene Isolationszone eingerichtet. Dadurch wird sichergestellt, dass die einzelnen Bereiche organisatorisch und administrativ voneinander getrennt sind.
Jede Isolationszone wird unabhängig verwaltet und verfügt über eigene administrative Konten. Diese Administrationskonten besitzen ausschließlich Berechtigungen innerhalb der jeweiligen Zone und haben keinen Zugriff auf andere Bereiche des Active Directory.
Dieses Konzept gewährleistet eine klare Verantwortungsstruktur, erhöht die Sicherheit und ermöglicht jeder Einrichtung eine eigenständige Verwaltung ihrer Benutzer und Ressourcen innerhalb ihres Zuständigkeitsbereichs.
Für Einrichtungen der Ruhr-Universität ist dieser Dienst grundfinanziert. Die Beantragung einer eigenen Zone muss schriftlich per E-Mail an den Helpdesk erfolgen. Für die Einrichtung ist die Benennung eines/einer dezentralen OU-Administrators/Administratorin erforderlich.
Nach Beantragung wird eine Zone eingerichtet. Und die genannten Administratoren erhalten Ihre Zugangsdaten.
Für eine bessere Zuordnung von Ressourcen folgen Objekt im Active Directory einer strikten Namenkonvention. Jeder Zone erhält ein Kürzel. Die Zone Beispiel würde das Kürzel BSP bekommen. Daraus folgt:
Administrative Konten in dieser Zone heißen: rub_bsp_$loginid
GPOs aus dieser Zone heißen: rub_bsp_Freitext zur Beschreibung der GPO
Generell gilt für alle Namen, dass Bereichszuordnungen und Funktionen durch Unterstriche (_) getrennt werden. Im nach dem letzten Unterstrich folgenden Freitext kann das Format frei gewählt werden kann.
Das Kürzel wird in dieser Dokumentation mit dem Platzhalter $OU beschrieben
Die Struktur unseres Active Directory ist aufgeteilt in zwei Bereiche:
_RUB Systeme
Unterhalb von _RUB Systeme finden Sie eine Auflistung aller Zonen inklusive Ihrer eigenen.
Dieser Bereich ist Primär für Computerobjekte gedacht. Hier hat ihr Admin Account die Rechte neue Computerobjekte anzulegen, um diese in das AD zu integrieren.
Link zu Computerdoku
RUB Users
Unterhalb von _RUB Systeme finden Sie eine Auflistung aller Zonen inklusive Ihrer eigenen.
Dieser Bereich ist für Gruppen und Benutzerverwaltung gedacht. Hier hat ihr Admin Account das Recht neue Gruppen und Benutzer anzulegen.
Link zur Benutzer und Gruppen Doku
Vorraussetzungen um Computer in die Domäne zu bringen:
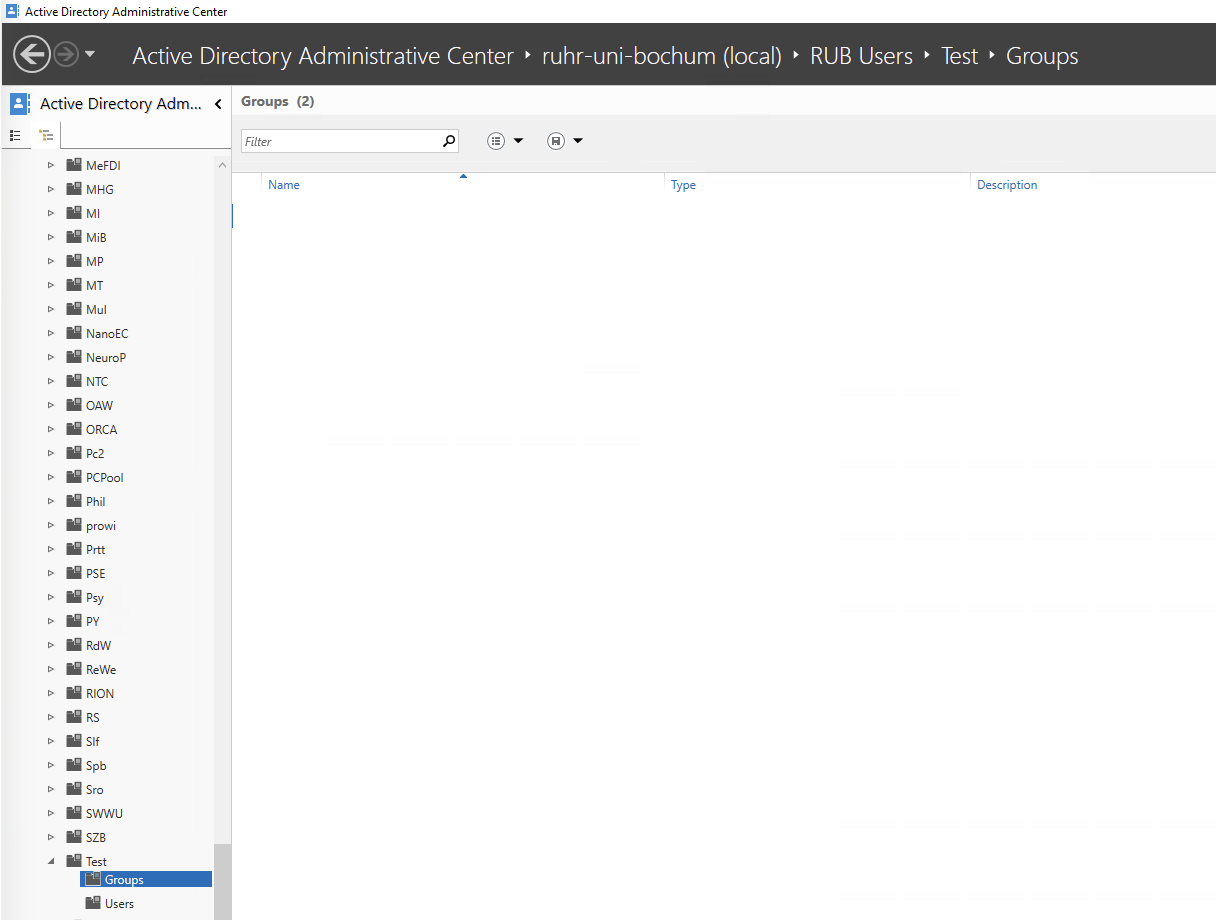
Im gewählten Tool durch den AD Baum klicken, um an die gewünschte Stelle innerhalb der eigenen OU zu gelangen. Mit Rechtsklick einen neue Gruppe anlegen.

Traditional heading elements are designed to work best in the meat of your page content. When you need a heading to stand out, consider using a display heading—a larger, slightly more opinionated heading style.
jhbg jfdslk ds hfhh ajlj f
ny dyyj s lkg l jjsjfgio e
          # Variablen:

$GpoName = "Meine GPO"

$TargetOU = "OU=Clients,OU=Computers,OU=_Test,OU=_RUB Systeme,DC=ruhr-uni-bochum,DC=de"


Import-Module GroupPolicy


try {

    New-GPLink -Name $GpoName -Target $TargetOU -LinkEnabled Yes -ErrorAction Stop

    Write-Host "GPO '$GpoName' erfolgreich mit '$TargetOU' verlinkt." -ForegroundColor Green

}

catch {

    Write-Host "Fehler beim Verlinken der GPO: $($_.Exception.Message)" -ForegroundColor Red

}


# Variablen:

$GpoName = "Meine GPO"

$TargetOU = "OU=Clients,OU=Computers,OU=_Test,OU=_RUB Systeme,DC=ruhr-uni-bochum,DC=de"


Import-Module GroupPolicy


try {

    New-GPLink -Name $GpoName -Target $TargetOU -LinkEnabled Yes -ErrorAction Stop

    Write-Host "GPO '$GpoName' erfolgreich mit '$TargetOU' verlinkt." -ForegroundColor Green

}

catch {

    Write-Host "Fehler beim Verlinken der GPO: $($_.Exception.Message)" -ForegroundColor Red

}

Copyright © IT.SERVICES 2026
Letzte Änderung: 09. Mär. 2026